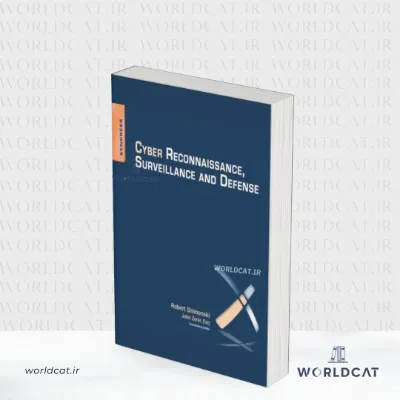
کتاب Cyber Reconnaissance Surveillance and Defense نوشتهی رابرت شیمونسکی (Rob Shimonski) منبعی کاربردی برای کسانی است که میخواهند بدانند شناسایی و نظارت سایبری چطور انجام میشود و چطور میتوان در برابر آن از خود دفاع کرد. امروز دولتها، شرکتها و حتی افراد عادی از ابزارهای جاسوسی دیجیتال استفاده میکنند. وبکمهای هکشده، ردیابی موقعیت گوشی، متادیتای پنهان در عکسها و کلاهبرداریهای مهندسی اجتماعی نمونههایی از این تهدیدها هستند. اگر نگران حریم خصوصی خود یا امنیت دادههای سازمانتان هستید، این کتاب نشان میدهد مهاجم چه میبیند و شما چه باید بکنید.
فهرست مطالب
معرفی کتاب Cyber Reconnaissance, Surveillance and Defense و نویسنده
ویرایش اول این کتاب در سال ۲۰۱۴ توسط انتشارات Syngress (از زیرمجموعههای Elsevier) منتشر شد. این ناشر در حوزهی امنیت اطلاعات و هک اخلاقی شناختهشده است. رابرت شیمونسکی نویسنده، ویراستار فنی و مشاور فناوری اطلاعات با سابقهی طولانی در شبکه و امنیت است. او در نگارش و ویرایش دهها کتاب فنی و منابع آمادگی آزمونهای بینالمللی مشارکت داشته است.
هدف اصلی کتاب این است که خواننده هر تهدید را از دو زاویه بشناسد: روش اجرای آن و راه مقابله با آن. برای هر تهدید، پیشینهی حقوقی آن هم توضیح داده میشود.
چرا شناسایی و نظارت سایبری اهمیت دارد؟
در امنیت سایبری، شناسایی (Reconnaissance) معمولاً نخستین مرحلهی هر حمله است. در این مرحله مهاجم پیش از هر اقدامی اطلاعات جمع میکند. چارچوبهای رایجی مانند Cyber Kill Chain و MITRE ATT&CK نیز شناسایی را جزو مراحل آغازین حمله میدانند. هرچه اطلاعات بیشتری از شما در دسترس باشد، حملهی هدفمند آسانتر میشود. این اطلاعات میتواند شامل ایمیل، شماره تلفن، محل کار، عکسهای دارای مختصات جغرافیایی یا ساختار شبکهی سازمان باشد.
نظارت (Surveillance) فقط کار سازمانهای اطلاعاتی نیست. اپلیکیشنهای جاسوسی تلفن همراه، ردیابهای فیزیکی کوچک و دوربینهای خانگی ناامن باعث شدهاند که هر کسی بتواند هدف یا عامل نظارت باشد. شناختن این روشها نخستین قدم دفاع است.
مرور فصلبهفصل کتاب
کتاب پس از مقدمه در ۸ فصل تنظیم شده است:
فصل ۱: شناسایی و نظارت دیجیتال (Digital Reconnaissance and Surveillance)
این فصل مفاهیم پایه را معرفی میکند. تفاوت شناسایی فعال و غیرفعال و انگیزههای افراد و سازمانها برای نظارت در آن بررسی میشود. همچنین چارچوبی برای فهم فصلهای بعدی ارائه میدهد.
فصل ۲: جمعآوری اطلاعات (Information Gathering)
در این فصل روشهای گردآوری داده از منابع عمومی بررسی میشود. این رویکرد با نام OSINT یا اطلاعات منبعباز شناخته میشود. منابع آن شامل موتورهای جستجو، شبکههای اجتماعی، اطلاعات ثبت دامنه و متادیتای فایلها و تصاویر است.
فصل ۳: مهندسی اجتماعی (Social Engineering)
مهندسی اجتماعی یعنی فریب انسان بهجای نفوذ به سیستم. فیشینگ، جعل هویت و سوءاستفاده از اعتماد نمونههای آن هستند. این فصل نشان میدهد چرا کاربر اغلب ضعیفترین حلقهی امنیت است و چطور این روشها به سرقت هویت منجر میشوند.
فصل ۴: ردیابی تلفن همراه (Mobile Phone Tracking)
گوشی هوشمند از راههای مختلفی موقعیت شما را آشکار میکند، از جمله GPS، دکلهای مخابراتی، Wi-Fi و اپلیکیشنها. این فصل روشهای ردیابی گوشی و نشانههای آلودگی به نرمافزارهای جاسوسی را بررسی میکند.
فصل ۵: ردیابی دستگاههای فیزیکی (Physical Device Tracking)
این فصل به ردیابی فیزیکی و تعیین موقعیت جغرافیایی (Geo-location) میپردازد. موضوع آن ابزارهایی است که روی خودرو، وسایل شخصی یا تجهیزات نصب میشوند و ارتباط ردیابی فیزیکی و منطقی.
فصل ۶: ردیابی از طریق وبکم و ویدیو (Web Camera and Video Tracking)
نفوذ به وبکم و دوربینهای امنیتی خانگی از نگرانکنندهترین تهدیدهای حریم خصوصی است. این فصل نحوهی رخ دادن این نفوذها و راههای پیشگیری از آنها را توضیح میدهد.
فصل ۷: شنود و بهرهبرداری از داده (Data Capture and Exploitation)
موضوع این فصل رهگیری دادهها در شبکه یا Sniffing است. همچنین بررسی میکند که دادههای شنودشده چطور برای سرقت اطلاعات حساس یا حملات بعدی استفاده میشوند.
فصل ۸: روشهای محافظت (Protection Methods)
فصل پایانی ابزارها و تکنیکهای عملی دفاعی را کنار هم قرار میدهد. هدف آن کاهش ردپای دیجیتال و جلوگیری از نظارت ناخواسته است.
رویکرد حقوقی کتاب: چه چیزی قانونی است؟
یکی از ویژگیهای متمایز این اثر توجه به پیشینهی حقوقی هر تهدید است. نویسنده مشخص میکند کدام فعالیت قانونی است و کدام نیست. این موضوع برای متخصصان تست نفوذ و کارشناسان امنیت اهمیت زیادی دارد، چون مرز بین ارزیابی مجاز و حملهی غیرقانونی گاهی فقط یک مجوز کتبی است. نمونههای واقعی از پروندههای خبری در سراسر جهان به ملموستر شدن این بحث کمک میکنند.
قوانین مربوط به نظارت و حریم خصوصی در هر کشور متفاوت است. مثالهای حقوقی کتاب عمدتاً به نظامهای حقوقی غربی مربوط است و پیش از هر اقدام عملی باید قوانین محلی را بررسی کرد.
این کتاب برای چه کسانی مناسب است؟
- دانشجویان و علاقهمندان امنیت شبکه که میخواهند با مرحلهی شناسایی در حملات آشنا شوند.
- کارشناسان IT و مدیران شبکه که مسئول محافظت از دادههای سازمان هستند.
- متخصصان تست نفوذ و هک اخلاقی که به دید حقوقی نیاز دارند.
- کاربران عادی نگران حریم خصوصی که میخواهند بدانند آیا گوشی، وبکم یا حسابهای اجتماعیشان زیر نظر است.
- روزنامهنگاران و فعالان که بیشتر در معرض نظارت هدفمند قرار دارند.
نکات کاربردی برای محافظت از حریم خصوصی
چند اقدام ساده که با موضوعات کتاب همراستاست:
| تهدید | اقدام پیشگیرانه |
|---|---|
| متادیتای عکس (EXIF) | غیرفعال کردن ذخیرهی موقعیت در دوربین گوشی و حذف متادیتا پیش از انتشار |
| نفوذ به وبکم | پوشاندن لنز، بهروزرسانی سیستمعامل و تغییر رمز پیشفرض دوربینهای خانگی |
| ردیابی گوشی | بررسی مجوزهای موقعیت مکانی اپها و نصب برنامه فقط از فروشگاه رسمی |
| مهندسی اجتماعی | تأیید هویت تماسگیرنده از کانال دیگر و فعال کردن احراز هویت دومرحلهای |
| شنود شبکه (Sniffing) | استفاده از سایتهای HTTPS و اجتناب از ورود اطلاعات حساس در Wi-Fi عمومی |
| ردپای شبکههای اجتماعی | محدود کردن تنظیمات حریم خصوصی و منتشر نکردن جزئیات محل زندگی و برنامهی روزانه |
نقاط قوت و محدودیتهای کتاب Cyber Reconnaissance, Surveillance and Defense
نقاط قوت
- پوشش همزمان جنبههای تهاجمی، دفاعی و حقوقی
- استفاده از نمونههای واقعی خبری برای توضیح مفاهیم
- زبان قابلفهم برای خوانندهای که پیشزمینهی عمیق فنی ندارد
- توجه به تهدیدهای روزمره مانند وبکم، گوشی و شبکههای اجتماعی
محدودیتها
- انتشار در سال ۲۰۱۴ باعث شده برخی ابزارها و نسخههای نرمافزاری معرفیشده قدیمی باشند. مفاهیم پایه اما همچنان معتبرند.
- تمرکز حقوقی بر قوانین کشورهای غربی است.
- برای متخصصان پیشرفته بیشتر جنبهی مرور و جمعبندی دارد تا آموزش عمیق فنی.
جمعبندی
کتاب Cyber Reconnaissance, Surveillance and Defense از رابرت شیمونسکی نقشهای روشن از جاسوسی و نظارت دیجیتال ارائه میدهد. این نقشه از جمعآوری اطلاعات و مهندسی اجتماعی شروع میشود و تا ردیابی گوشی، وبکم و شنود داده ادامه دارد. ویژگی مهم کتاب این است که برای هر تهدید، هم راه مقابله و هم ملاحظات قانونی را مطرح میکند. اگر میخواهید حریم خصوصی خود یا امنیت سازمانتان را آگاهانه مدیریت کنید، این کتاب نقطهی شروع مناسبی است. نسخهی ویرایش اول آن را میتوانید از ورلدکت تهیه کنید.












هنوز بررسیای ثبت نشده است.