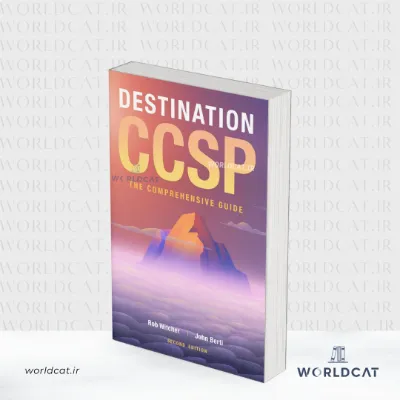
کتاب Destination CCSP (ویرایش دوم، ۲۰۲۶) یک راهنمای آمادهسازی برای آزمون گواهینامه CCSP (Certified Cloud Security Professional) است که توسط Rob Witcher، John Berti، Josh Lake و Lou Hablas نوشته شده. این کتاب شش دامنه CBK را با تعاریف ISO/IEC و NIST، نسخههای Plain English، و کادرهای CORE CONCEPTS و EXPECT TO BE TESTED ON پوشش میدهد. هدف کتاب کمک به متخصصان امنیت برای قبولی در آزمون و تبدیل شدن به متخصصان بهتر امنیت ابری است. (Why This Book، ص ۱۹)
کتاب Destination CCSP چیست و چه جایگاهی در آمادهسازی برای گواهینامه CCSP دارد؟
Destination CCSP یک کتاب آمادهسازی برای آزمون CCSP است که توسط مدرسان باتجربه ISC2 نوشته شده و هدف آن ارائه دانش پایه امنیتی برای قبولی در آزمون و بهبود مهارتهای حرفهای است. (Why This Book، ص ۱۹)
کتاب با هدف مشخصی نوشته شده است:
هدف Destination CCSP ساده است. ما میخواهیم پایهای از دانش امنیتی را فراهم کنیم که برای قبولی در آزمون CCSP نیاز دارید و به شما کمک میکند تا یک متخصص امنیت بهتر شوید.
— Why This Book، ص ۱۹
یکی از ویژگیهای کلیدی آن، رویکرد مترجممحور است: تعاریف رسمی ISO/IEC و NIST در کنار نسخههای Plain English ارائه میشود. (Plain English explanations، ص ۳۰)
نگاهی به نویسندگان: چرا تجربه Rob Witcher و John Berti در ISC2 اهمیت دارد؟
هنگام ارزیابی یک کتاب آمادهسازی، سوابق نویسندگان یکی از مهمترین معیارهاست. کتاب Destination CCSP توسط چهار نفر نوشته شده که هر کدام سابقه قابل توجهی در امنیت و آموزش دارند.
Rob Witcher بیش از بیست سال تجربه امنیت، حریم خصوصی و تضمین ابری دارد. او در شرکتهای متعدد در پاسخ به رخدادهای امنیتی در سطح جهانی نقش داشته، ارزیابیهای PCI، ممیزیهای SOC2 و بررسیهای بلوغ امنیتی را رهبری کرده است. (About the Authors، ص ۲۶)
John Berti یکی از چهرههای برجسته امنیت اطلاعات کانادا است. او بیش از سی سال تجربه در صنعت دارد و بیش از بیست سال involvement عملی در ISC2 داشته است. او در نوشتن Official ISC2 Guide to the CISSP Exam مشارکت داشته و در توسعه مواد آموزشی CCSP و CISSP برای ISC2 نقش داشته است. (About the Authors، ص ۲۶-۲۷)
Josh Lake یک نویسنده، محقق و ویرایشگر امنیت سایبری با نزدیک به یک دهه تجربه است. او به طور گسترده درباره حریم خصوصی و امنیت اطلاعات نوشته و به رمزنگاری و IAM علاقه خاصی دارد. (About the Authors، ص ۲۷)
Lou Hablas نزدیک به سی سال در صنعت فناوری کار کرده و در مدیریت IAM در المپیک ۱۹۹۶ آتلانتا نقش داشته است. (About the Authors، ص ۲۸)
John Berti مستقیماً در توسعه مواد آموزشی ISC2 نقش داشته، که به معنای آشنایی عمیق با نحوه طراحی سؤالات آزمون و مفاهیمی است که ISC2 بر آنها تأکید دارد. این تجربه در محتوای کتاب منعکس شده و به خوانندگان کمک میکند تا بر موضوعاتی تمرکز کنند که احتمال بیشتری برای دیدن در آزمون دارند. (About the Authors، ص ۲۶-۲۷)
ساختار کتاب و پوشش شش دامنه CCSP
کتاب بر اساس آخرین نسخه سرفصل آزمون CCSP که در آگوست ۲۰۲۶ اعمال شد، سازماندهی شده است. (What’s the best way to use this book?، ص ۲۰) شش دامنه CBK به شرح زیر پوشش داده شدهاند:
دامنه ۱ – Cloud Concepts, Architecture and Design: ۱۷٪ وزن آزمون. شامل تعاریف ISO/IEC و NIST، نقشها و مسئولیتها، ویژگیهای کلیدی ابر، مدلهای استقرار و خدمات، اصول طراحی امن و مباحث جدید AI/ML. (August 2026 CCSP exam outline summary، ص ۲۳-۲۴)
دامنه ۲ – Cloud Data Security: ۲۰٪ وزن آزمون. شامل چرخه حیات داده، معماریهای ذخیرهسازی، Tokenization، DLP، IRM، طبقهبندی داده، مدیریت کلید و بخش جدید حفاظت از دادههای AI/ML. (August 2026 CCSP exam outline summary، ص ۲۳-۲۴)
دامنه ۳ – Cloud Platform and Infrastructure Security: ۱۷٪ وزن آزمون. شامل اجزای زیرساخت، طراحی دیتاسنتر امن، مجازیسازی، شبکههای نرمافزارمحور و Zero Trust. (August 2026 CCSP exam outline summary، ص ۲۳-۲۴)
دامنه ۴ – Cloud Application Security: ۱۶٪ وزن آزمون (کاهش ۱٪ نسبت به ۲۰۲۲). شامل SDLC امن، Threat Modeling (STRIDE، DREAD، PASTA)، آسیبپذیریهای رایج (XSS، CSRF، SQL Injection) و امنیت API. (August 2026 CCSP exam outline summary، ص ۲۳-۲۴)
دامنه ۵ – Cloud Security Operations: ۱۷٪ وزن آزمون (افزایش ۱٪ نسبت به ۲۰۲۲). شامل سختسازی سیستمعامل، مدیریت پچ، SIEM، SOC، BCP/DRP و جرمشناسی دیجیتال. (August 2026 CCSP exam outline summary، ص ۲۳-۲۴)
دامنه ۶ – Legal, Risk and Compliance: ۱۳٪ وزن آزمون. شامل قوانین بینالمللی، GDPR، HIPAA، مدیریت ریسک، قراردادهای ابری و مدیریت زنجیره تأمین. (August 2026 CCSP exam outline summary، ص ۲۳-۲۴)
هر دامنه به بخشهای شمارهدار تقسیم شده و شامل کادرهای CORE CONCEPTS و EXPECT TO BE TESTED ON است. در انتهای هر دامنه، ویدیوهای مرور مایندمپ و اپلیکیشن سؤال تمرینی معرفی شده است. (Table of Contents، ص ۶-۱۸)
در بخش 1.1.2، کتاب نقشهای اصلی را توضیح میدهد: «Cloud service customer» (مشتری)، «Cloud service provider» (ارائهدهنده)، و «Cloud service partner» (شریک). (Table 1-2، ص ۳۹-۴۴)
Destination CCSP برای چه کسانی طراحی شده است؟ راهنمای انتخاب بر اساس نقش شغلی
کتاب به صراحت اعلام میکند که CCSP «یک گواهینامه در سطح مدیریتی است که بر محاسبات ابری تمرکز دارد. این گواهینامه عمداً vendor-agnostic است و به جزئیات فنی عمیق نمیپردازد—CCSP برای ابر همان چیزی است که CISSP برای امنیت کلی است.» (Mindset، ص ۲۴-۲۵)
کتاب Destination CCSP برای «security leaders» که مسئول طراحی معماری ابر، عملیات، هماهنگی سرویس و امنیت هستند، طراحی شده است. (Who is the CCSP meant for?، ص ۲۰)
نقشهای شغلی که کتاب برای آنها مناسب است: (Who is the CCSP meant for?، ص ۲۰)
- Cloud developer: توسعهدهندگانی که در محیطهای ابری کار میکنند.
- Cloud administrator: مدیرانی که مسئول نگهداری و پیکربندی سرویسهای ابری هستند.
- Cloud engineer: مهندسانی که زیرساخت و سرویسهای ابری را طراحی و پیادهسازی میکنند.
- Cloud architect: معمارانی که معماری ابری را طراحی میکنند.
- Cloud security analyst: تحلیلگرانی که بر امنیت محیطهای ابری نظارت دارند.
- Cloud auditor: ممیزانی که انطباق و امنیت سرویسهای ابری را ارزیابی میکنند.
- Cloud specialist: متخصصانی که در حوزه خاصی از ابر فعالیت دارند.
- Cloud consultant: مشاورانی که به سازمانها در adoption ابر کمک میکنند.
تفاوت Destination CCSP با Official CCSP Study Guide و سایر منابع آمادهسازی
تفاوت اصلی Destination CCSP با Official CCSP Study Guide در رویکرد آموزشی، استفاده از تعاریف Plain English، و کادرهای CORE CONCEPTS و EXPECT TO BE TESTED ON است. (Plain English explanations، ص ۳۰)
| معیار | Destination CCSP | Official CCSP Study Guide |
|---|---|---|
| ناشر | Destination Certification | Sybex/Wiley |
| نویسندگان | Rob Witcher، John Berti، Josh Lake، Lou Hablas | Mike Chapple، David Seidl |
| رویکرد | آموزشی با تعاریف Plain English | مرجع رسمی |
| کادرهای ویژه | CORE CONCEPTS و EXPECT TO BE TESTED ON | ندارد |
| منابع همراه | Mindmap Videos، Practice Question App | Flashcards، Online Test Bank |
تعاریف معتبر بسیاری از مفاهیم محاسبات ابری کاملاً فنی و پر از اصطلاحات تخصصی هستند. در بسیاری از جداول ما نسخههای سادهشده “Plain English” این تعاریف را نیز گنجاندهایم که هدفشان کمک به شما برای درک معنای واقعی تعاریف معتبر است.
— Plain English explanations، ص ۳۰
مقایسه رویکرد آموزشی: Plain English در برابر تعاریف رسمی
یکی از چالشهای اصلی در یادگیری مفاهیم ابری، زبان فنی و پر از اصطلاحات تخصصی تعاریف رسمی است. کتاب Destination CCSP این مشکل را با ارائه تعاریف Plain English در کنار تعاریف رسمی حل میکند. (Plain English explanations، ص ۳۰)
تعریف رسمی ISO/IEC از Cloud Computing: «پارادایمی برای فراهم کردن دسترسی شبکه به مجموعهای مقیاسپذیر و کشسان از منابع فیزیکی یا مجازی قابل اشتراک با تهیه و اداره self-service on-demand.» (Defining cloud computing، ص ۳۷)
نسخه Plain English همان تعریف: «ابر به مشتریان اجازه میدهد تا به سرویسهای ابری on-demand و از طریق self-service دسترسی داشته باشند.» (Table 1-8، ص ۶۲-۶۷)
خواننده ابتدا مفهوم را به زبان ساده میفهمد، سپس تعریف رسمی را میآموزد. این روش یادگیری عمیقتری ایجاد میکند و به حفظ بلندمدت مفاهیم کمک میکند.
کادرهای CORE CONCEPTS و EXPECT TO BE TESTED ON: چرا این ویژگی در کتابهای دیگر کمتر دیده میشود؟
کتاب Destination CCSP از دو نوع کادر ویژه استفاده میکند که در بسیاری از کتابهای آمادهسازی دیگر دیده نمیشود:
کادرهای CORE CONCEPTS: «خلاصهای از مفاهیم کلیدی برای هر بخش.» (What are CORE CONCEPTS and EXPECT TO BE TESTED ON?، ص ۲۱)
کادرهای EXPECT TO BE TESTED ON: «این کادرها موضوعات خاصی را نشان میدهند که ممکن است در آزمون CCSP سؤال داشته باشند.» (What are CORE CONCEPTS and EXPECT TO BE TESTED ON?، ص ۲۱)
چرا این کادرها مهم هستند؟
- جهتدهی به مطالعه: به جای خواندن تمام محتوا با دقت یکسان، به شما میگویند کجاها تمرکز بیشتری داشته باشید.
- صرفهجویی در زمان: با شناسایی سریع نکات کلیدی، میتوانید وقت خود را بهینهتر مدیریت کنید.
- افزایش اعتماد به نفس: دانستن اینکه کدام موضوعات احتمال بیشتری برای دیدن در آزمون دارند، اضطراب آزمون را کاهش میدهد.
در بخش 1.1.1، کادر CORE CONCEPTS شامل «مدل محاسبات ابری اجازه میدهد منابع محاسباتی ادغام شوند و سپس سریعاً در جایی که نیاز است تهیه شوند» و «این اجازه میدهد استفاده on-demand، مقیاسپذیر، چابک و کارآمد از برنامهها، سرویسها، سرورها، شبکهها، ذخیرهسازی و سایر منابع.» (CORE CONCEPTS، ص ۳۷)
مقایسه ویرایش اول (۲۰۲۲) و ویرایش دوم (۲۰۲۶): چه چیزی تغییر کرده است؟
نسخه دوم کتاب Destination CCSP (سال ۲۰۲۶) نسبت به نسخه اول (۲۰۲۲) تغییرات قابل توجهی داشته است که در جدول زیر مقایسه شدهاند:
| معیار | ویرایش اول (۲۰۲۲) | ویرایش دوم (۲۰۲۶) |
|---|---|---|
| سرفصل آزمون مبنا | November 2022 | August 2026 |
| وزن دامنه ۱ | ۱۷٪ | ۱۷٪ (بدون تغییر) |
| وزن دامنه ۲ | ۲۰٪ | ۲۰٪ (بدون تغییر) |
| وزن دامنه ۳ | ۱۷٪ | ۱۷٪ (بدون تغییر) |
| وزن دامنه ۴ | ۱۷٪ | ۱۶٪ (کاهش ۱٪) |
| وزن دامنه ۵ | ۱۶٪ | ۱۷٪ (افزایش ۱٪) |
| وزن دامنه ۶ | ۱۳٪ | ۱۳٪ (بدون تغییر) |
| مباحث AI/ML | پوشش محدود | بخشهای اختصاصی 1.6 و 2.9 |
| نوع آزمون | چهار ساعت، ۱۵۰ سؤال | CAT، سه ساعت، ۱۰۰-۱۵۰ سؤال |
| تعداد نویسندگان | ۴ نفر | ۴ نفر (بدون تغییر) |
| ISO/IEC و NIST | پوشش کامل | پوشش کامل (بهروزرسانیشده) |
| کادرهای CORE CONCEPTS | دارد | دارد (بدون تغییر) |
مهمترین تغییرات نسخه ۲۰۲۶:
- افزودن مباحث AI/ML: بخش جدید 1.6 به «درک هوش مصنوعی (AI) و یادگیری ماشین (ML)» اختصاص یافته که شامل تشخیص و تحلیل تهدیدات ابری، اعتبارسنجی و تأیید منابع داده، نگرانیهای اخلاقی در AI/ML، و الزامات قانونی برای AI/ML در ابر میشود. (Table of Contents، ص ۷-۸)
- بخش جدید حفاظت از دادههای AI/ML: بخش 2.9 به «درک حفاظت از دادههای AI/ML» اختصاص یافته که شامل حریم خصوصی dataset و مدل، و امنیت dataset و مدل (اعتبارسنجی و تأیید) میشود. (Table of Contents، ص ۱۰)
- تغییر وزن دامنهها: دامنه ۴ از ۱۷٪ به ۱۶٪ کاهش و دامنه ۵ از ۱۶٪ به ۱۷٪ افزایش یافته است. (August 2026 CCSP exam outline summary، ص ۲۳-۲۴)
- آزمون CAT: آزمون CCSP اکنون از Computerized Adaptive Testing (CAT) استفاده میکند، با زمان سه ساعت و بین ۱۰۰ تا ۱۵۰ سؤال. (August 2026 CCSP exam outline summary، ص ۲۴)
استراتژیهای آزمون CCSP: چگونه مثل یک CEO فکر کنیم؟
کلید موفقیت در آزمون CCSP، تفکر از دید CEO و انتخاب بهترین پاسخ بر اساس درک عمیق مفاهیم است، نه حفظ کردن. (Mindset، ص ۲۴-۲۵)
کتاب Destination CCSP یک فصل اختصاصی به نام «Proven Exam Strategies» دارد که شامل بخشهای اصلی است: «The CCSP exam – What to expect»، «How to read and understand the question»، «How to select the best answer»، «The CCSP mindset» و «Final preparations and exam day». (Proven Exam Strategies، ص ۸۶۹)
شما یک متفکر هستید، نه یک انجامدهنده یا تعمیرکار—اول فکر کنید، بعد عمل کنید.
— Proven Exam Strategies، ص ۸۷۰
تکنیکهای خواندن سؤال: چرا باید هر سؤال را حداقل سه بار بخوانید؟
کتاب تکنیکهای کلیدی برای خواندن سؤالات ارائه میدهد: (Proven Exam Strategies، ص ۸۶۹-۸۷۰)
۱. هر سؤال را آهسته و حداقل سه بار بخوانید. آزمون CCSP یک آزمون سرعتخوانی نیست. خواندن آهسته و دقیق به شما کمک میکند تا جزئیات مهم را از دست ندهید.
۲. کلمات کلیدی را مشخص کنید. هر سؤال شامل کلمات کلیدی است که به شما کمک میکند بهترین پاسخ را تعیین کنید.
۳. جملهبندی سؤال را ساده کنید. روی آنچه دقیقاً پرسیده میشود تمرکز کنید و جزئیات غیرضروری را حذف کنید.
۴. به Qualifierها توجه کنید. سؤالات اغلب از Qualifierها استفاده میکنند—اصطلاحاتی مانند all، least، most، best، except، یا not. معنای یک سؤال میتواند با یک کلمه Qualifier کاملاً تغییر کند.
۵. از خود بپرسید: “پاسخ باید چه باشد؟” درباره هر چیزی که درباره موضوع میدانید فکر کنید. از خود بپرسید: “پاسخ باید چه باشد؟ پاسخ ایدهآل چیست؟”
۶. اطلاعات اضافی اضافه نکنید و فرض نکنید. همه چیزهای لازم برای پاسخ به یک سؤال در خود سؤال گنجانده شده است.
۷. هر سؤال را کامل بفهمید. آزمون CCSP نیاز به درک دقیق سؤالات دارد، زیرا آزمون دانش امنیتی است. درک زمینه و معناشناسی برای موفقیت حیاتی است.
انتخاب بهترین پاسخ: چگونه پاسخهای فریبنده (Distractor) را تشخیص دهیم؟
کتاب اصول کلیدی برای انتخاب بهترین پاسخ ارائه میدهد: (Proven Exam Strategies، ص ۸۷۰-۸۷۲)
۱. تا سؤال را کامل نفهمیدهاید، به پاسخها نگاه نکنید. از دست یا وایتبورد برای پوشاندن پاسخها استفاده کنید تا زمانی که آماده نگاه کردن به آنها هستید.
۲. سه پاسخ از چهار پاسخ را میتوان به عنوان پاسخهای گمراهکننده یا سمی در نظر گرفت. سؤال و کلمات کلیدی را در نظر بگیرید و از خود بپرسید: “پاسخ باید چه باشد؟”
۳. همیشه از دید CEO فکر کنید. از خود بپرسید: “CEO یا یک عضو مدیریت ارشد چگونه به این سؤال پاسخ میداد؟”
۴. شما یک متفکر هستید، نه یک انجامدهنده یا تعمیرکار. اول فکر کنید، بعد عمل کنید.
۵. به بازی نهایی فکر کنید. روی فوری یا کوتاهمدت تمرکز نکنید.
۶. اگر پاسخی شامل پاسخهای دیگر باشد، پاسخ جامعتر معمولاً صحیح است.
۷. اگر پاسخی شامل کلمه “policy” باشد، احتمالاً پاسخ صحیح است.
۸. ایمنی انسان همیشه اولویت اول است.
۹. امنیت باید همیشه در مراحل اولیه یک فرایند در نظر گرفته شود. افزودن امنیت در مراحل اولیه مؤثرتر و کمهزینهتر از اضافه کردن آن در مراحل بعدی است.
۱۰. پس از انتخاب پاسخ، تأیید کنید که بهترین پاسخ با معیارهای مشخصشده در سؤال مطابقت دارد.
چه چیزی در کتاب Destination CCSP نخواهید یافت
کتاب خود اذعان میکند که ممکن است اشتباهاتی داشته باشد و به اپلیکیشن سؤال تمرینی ارجاع میدهد. (Hey, I found a mistake in the book!، ص ۳۱)
ارجاع به اپلیکیشن سؤال تمرینی. کتاب در انتهای هر دامنه، اپلیکیشن CCSP Practice Question App را معرفی میکند. (Table of Contents، ص ۶-۱۸)
کتاب خود اذعان میکند که ممکن است اشتباهاتی داشته باشد. «ما یک تیم کوچک هستیم که برای ایجاد یک راهنمای CCSP تلاش کردیم. اگر اشتباهی پیدا کردید، لطفاً به ما اطلاع دهید تا آن را اصلاح کنیم.» (Hey, I found a mistake in the book!، ص ۳۱)
کتاب حجم بالایی دارد. کتاب خود اذعان میکند: «اگرچه تلاشهای زیادی برای قابل هضم کردن این کتاب انجام دادهایم، اما حجم بالای مفاهیم میتواند چالشبرانگیز باشد.» (Why This Book، ص ۱۹)
کتاب به منابع تکمیلی ارجاع میدهد. کتاب به ویدیوهای مایندمپ و اپلیکیشن سؤال ارجاع میدهد. (Table of Contents، ص ۶-۱۸)
چگونه از Destination CCSP به بهترین شکل استفاده کنیم؟ استراتژی مطالعه ۲ ماهه
کتاب توصیه میکند: «حداقل دو ماه آمادهسازی معمول است، اما این به شدت به پیشینه و دانش موجود شما بستگی دارد.» (About the Exam، ص ۲۳)
برنامه مطالعه پیشنهادی: از کدام دامنه شروع کنیم و چرا؟
هفته ۱-۲: Domain 1 (۱۷٪) و Domain 2 (۲۰٪). این دو دامنه با هم ۳۷٪ وزن آزمون را تشکیل میدهند. Domain 1 پایههای نظری و معماری را میسازد و Domain 2 بزرگترین دامنه است. (August 2026 CCSP exam outline summary، ص ۲۳-۲۴)
هفته ۳-۴: Domain 3 (۱۷٪) و Domain 4 (۱۶٪). این دو دامنه با هم ۳۳٪ وزن آزمون را تشکیل میدهند. Domain 3 زیرساخت و پلتفرم را پوشش میدهد و Domain 4 امنیت اپلیکیشن را. (August 2026 CCSP exam outline summary، ص ۲۳-۲۴)
هفته ۵-۶: Domain 5 (۱۷٪) و Domain 6 (۱۳٪). این دو دامنه با هم ۳۰٪ وزن آزمون را تشکیل میدهند. Domain 5 عملیات امنیتی و Domain 6 حقوقی، ریسک و انطباق را پوشش میدهد. (August 2026 CCSP exam outline summary، ص ۲۳-۲۴)
مرور و تمرین. مرور تمام دامنهها، تمرکز بر کادرهای CORE CONCEPTS و EXPECT TO BE TESTED ON، و استفاده از اپلیکیشن سؤال تمرینی.
منابع تکمیلی: ویدیوهای مایندمپ، اپلیکیشن سؤال و استراتژیهای آزمون
کتاب با سه منبع تکمیلی همراه است: (Table of Contents، ص ۶-۱۸)
۱. ویدیوهای مرور مایندمپ (Mindmap Review Videos): این ویدیوها در انتهای هر دامنه ارائه شدهاند و مرور بصری مفاهیم کلیدی را ارائه میدهند. (Mindmap Review Videos، ص ۱۵۱)
۲. اپلیکیشن سؤال تمرینی (CCSP Practice Question App): این اپلیکیشن سؤالات تمرینی را برای هر دامنه ارائه میدهد. (CCSP Practice Question App، ص ۱۵۴)
۳. استراتژیهای آزمون (Proven Exam Strategies): فصل اختصاصی استراتژیهای آزمون که تکنیکهای خواندن سؤال و انتخاب پاسخ را آموزش میدهد. (Proven Exam Strategies، ص ۸۶۹)
آیا Destination CCSP ارزش وقت و هزینه شما را دارد؟
بله، Destination CCSP برای «security leaders» که میخواهند CCSP بگیرند، ارزش وقت و هزینه را دارد. (Why This Book، ص ۱۹)
نقاط قوت:
- نویسندگان: Rob Witcher و John Berti مستقیماً در توسعه مواد آموزشی ISC2 نقش داشتهاند. (About the Authors، ص ۲۶-۲۸)
- ساختار: دقیقاً مطابق سرفصل آزمون ۲۰۲۶. (What’s the best way to use this book?، ص ۲۰)
- رویکرد آموزشی: تعاریف Plain English در کنار تعاریف رسمی. (Plain English explanations، ص ۳۰)
- کادرهای ویژه: CORE CONCEPTS و EXPECT TO BE TESTED ON. (What are CORE CONCEPTS and EXPECT TO BE TESTED ON?، ص ۲۱)
- منابع تکمیلی: ویدیوهای مایندمپ و اپلیکیشن سؤال. (Table of Contents، ص ۶-۱۸)
- پوشش مباحث جدید AI/ML: بخشهای 1.6 و 2.9 به طور خاص به AI/ML اختصاص یافتهاند. (Table of Contents، ص ۷-۱۰)
نقاط ضعف:
- حجم بالا: کتاب خود اذعان میکند که حجم بالای مفاهیم میتواند چالشبرانگیز باشد. (Why This Book، ص ۱۹)
- ارجاع به اپلیکیشن سؤال: کتاب در انتهای هر دامنه، اپلیکیشن CCSP Practice Question App را معرفی میکند. (Table of Contents، ص ۶-۱۸)
- ارجاع به منابع تکمیلی: کتاب به ویدیوهای مایندمپ و اپلیکیشن سؤال ارجاع میدهد. (Table of Contents، ص ۶-۱۸)
توصیه نهایی: ترکیب تجربه نویسندگان، ساختار دقیق، و رویکرد آموزشی مؤثر، این کتاب را از بسیاری از رقبا متمایز میکند.
هدف Destination CCSP ساده است. ما میخواهیم پایهای از دانش امنیتی را فراهم کنیم که برای قبولی در آزمون CCSP نیاز دارید و به شما کمک میکند تا یک متخصص امنیت بهتر شوید.
— Why This Book، ص ۱۹
منابع مرتبط
اگر به دنبال منابع آمادهسازی برای گواهینامه CISSP هستید، کتاب Destination CISSP: A Concise Guide از همین نویسندگان (Rob Witcher و John Berti) نیز یک راهنمای جامع و فشرده برای آزمون CISSP ارائه میدهد. این کتاب نیز با همان رویکرد آموزشی منحصربهفرد—تعاریف Plain English، کادرهای CORE CONCEPTS، و استراتژیهای آزمون—نوشته شده است.
این بررسی بر اساس ویرایش دوم (سال ۲۰۲۶) کتاب نوشته شده است. ویرایش دوم شامل بخشهای جدید AI/ML، تغییرات وزن دامنهها، و بهروزرسانیهای مطابق با سرفصل آزمون آگوست ۲۰۲۶ است.








هنوز بررسیای ثبت نشده است.